 Thitirath Kinaret
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ เผยสถิติองค์กรไทยถูกโจมตีทางไซเบอร์เฉลี่ยกว่า 3,200 ครั้งต่อสัปดาห์ แนะปรับกลยุทธ์สู่ Cyber Resilience พร้อมนำ Agentic AI ยกระดับศูนย์ SOC เฝ้าระวังตลอด 24 ชั่วโมง
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ แนะองค์กรไทยรับมือภัยไซเบอร์ด้วย Cyber Resilience และ Agentic AI
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ แจ้งเตือนองค์กรไทยให้เตรียมพร้อมรับมือภัยไซเบอร์ที่มีรูปแบบการโจมตีซับซ้อนขึ้น โดยพบว่าแม้ระบบรักษาความปลอดภัยจะสามารถสกัดกั้นการโจมตีได้บางส่วน แต่แฮกเกอร์ยังคงปรับเปลี่ยนวิธีการเพื่อพยายามเข้าถึงระบบสำคัญผ่านบัญชีผู้ใช้งานจริง ช่องทางเชื่อมต่อที่ได้รับความไว้วางใจ หรืออุปกรณ์ที่ขาดการดูแลด้านความปลอดภัย ซึ่งอาจลุกลามไปยังระบบเซิร์ฟเวอร์หลักและระบบสำรองข้อมูลจนทำให้การดำเนินธุรกิจหยุดชะงัก นอกจากนี้ภัยคุกคามยังขยายตัวจากเพียงการโจรกรรมข้อมูลเรียกค่าไถ่ ไปสู่ระบบควบคุมการปฏิบัติงานทางกายภาพ (OT) เช่น การควบคุมเครื่องจักรและโครงสร้างพื้นฐานสำคัญ ซึ่งอาจส่งผลกระทบต่อความปลอดภัยของประชาชน
สถิติการโจมตีทางไซเบอร์ในไทยพุ่งสูงกว่าค่าเฉลี่ยโลก
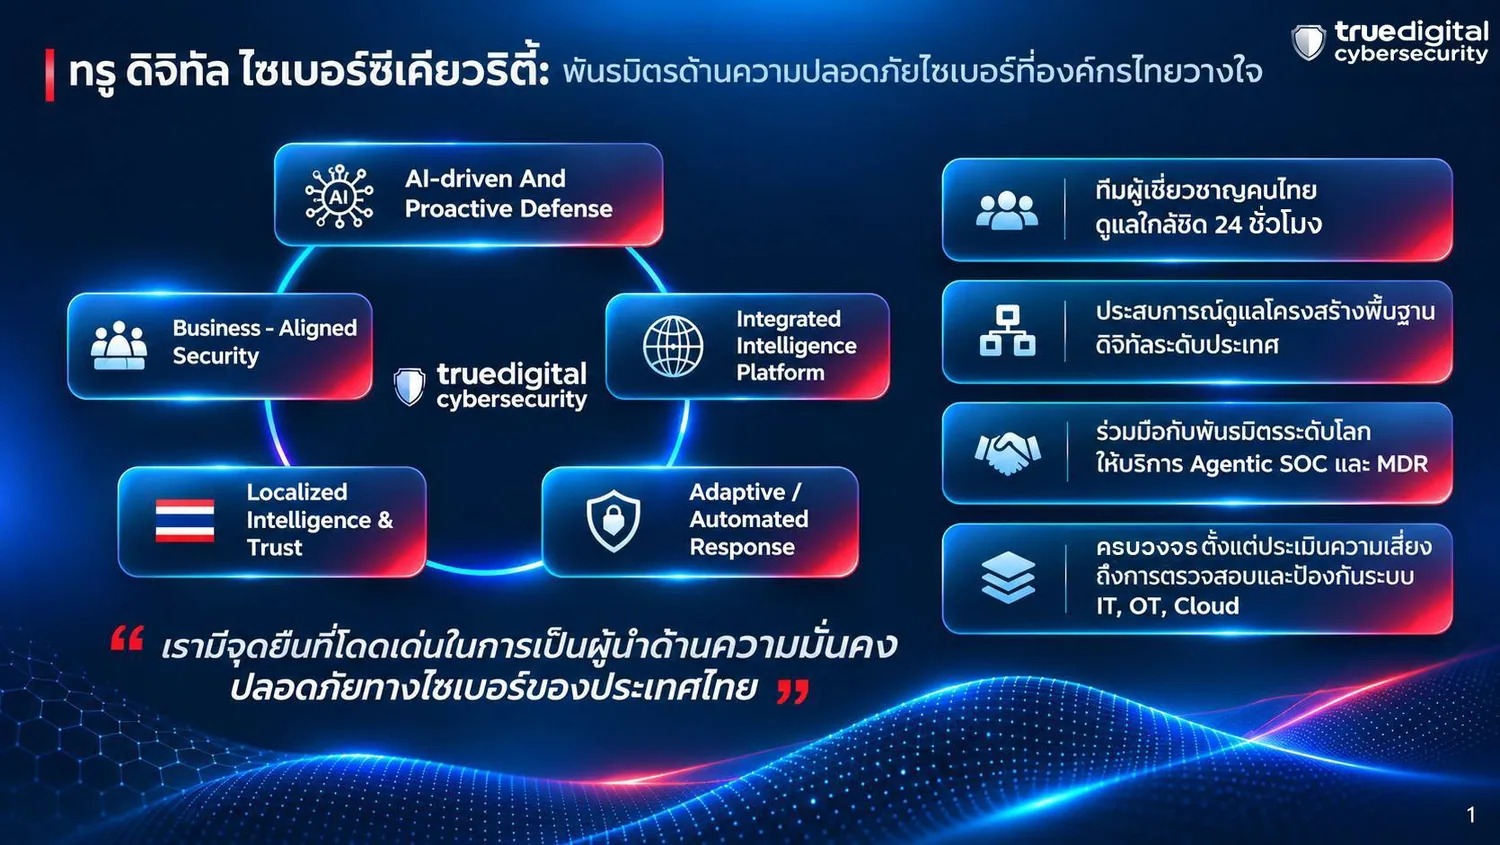
คุณฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ระบุว่าประเทศไทยกำลังเผชิญความเสี่ยงจากภัยไซเบอร์ที่เพิ่มขึ้นอย่างต่อเนื่อง โดยมีข้อมูลสถิติและสถานการณ์ความเสี่ยงที่สำคัญดังนี้
- องค์กรไทยเผชิญการโจมตีทางไซเบอร์เฉลี่ยกว่า 3,200 ครั้ง ต่อองค์กรต่อสัปดาห์ ซึ่งสูงกว่าค่าเฉลี่ยของโลกประมาณ 164%
- ประเทศไทยติดกลุ่ม 10 ประเทศที่ถูกโจมตีด้วย Ransomware มากที่สุดในโลก ในช่วงไตรมาสแรกของปี 2026
- ภาคการผลิตตกเป็นเป้าหมายของการโจมตีด้วย Ransomware ในไทยคิดเป็นสัดส่วนประมาณ 37%
- โครงสร้างพื้นฐานสำคัญ เช่น ด้านพลังงาน สาธารณสุข การเงิน รวมถึงธุรกิจ SME กำลังตกเป็นเป้าหมายและอาจถูกใช้เป็นช่องทางเชื่อมต่อไปยังองค์กรขนาดใหญ่
- ศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC) มีบทบาทสำคัญในการปรับเปลี่ยนจากการเน้นการป้องกันเพียงอย่างเดียว สู่การเฝ้าระวัง ตรวจจับ และตอบสนองภัยคุกคามอย่างต่อเนื่อง
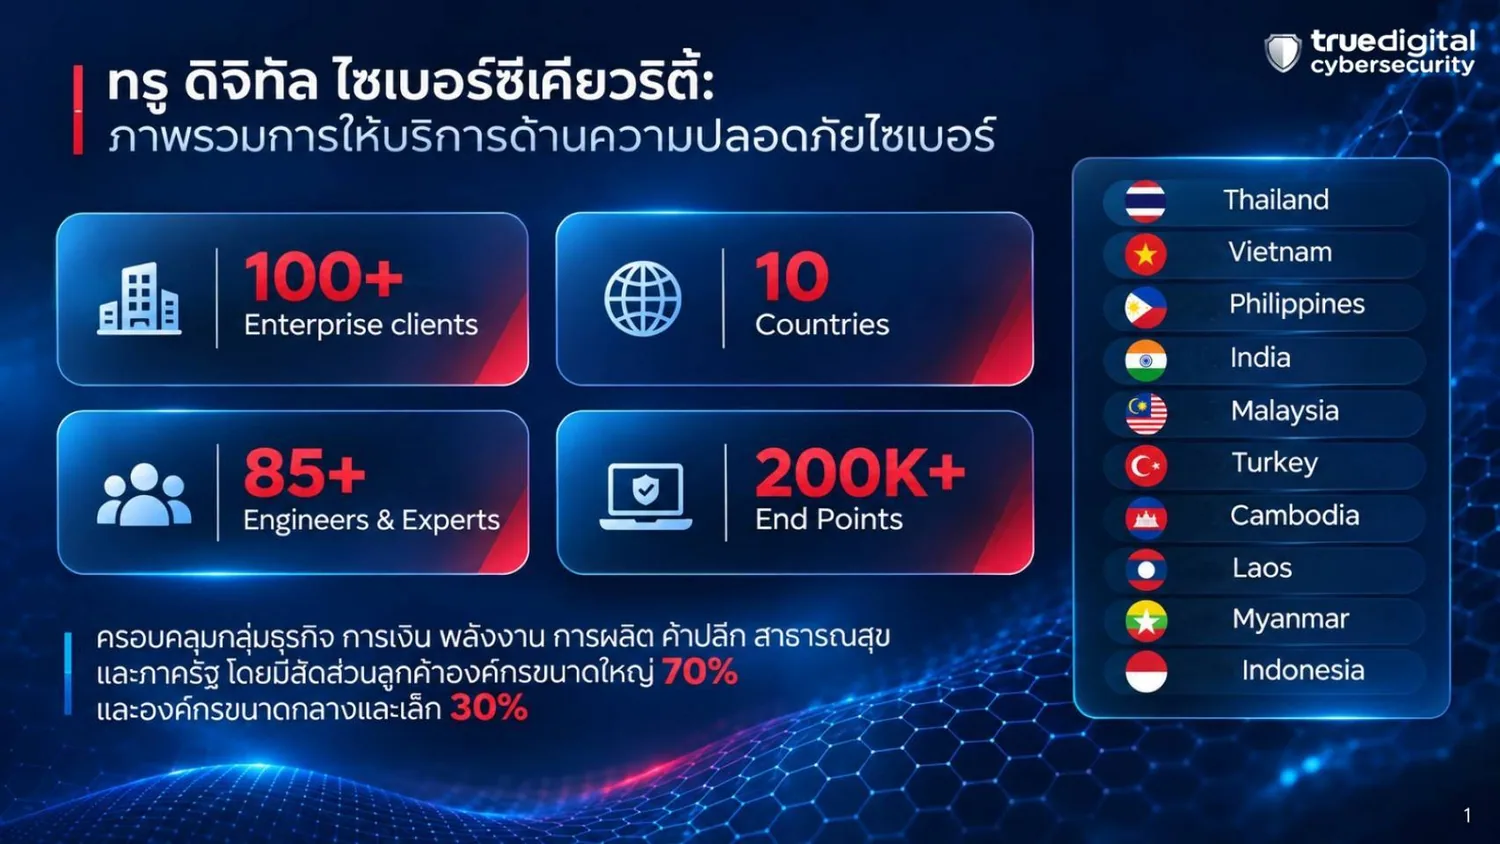
แนวทาง Cyber Resilience เพื่อความต่อเนื่องทางธุรกิจ
เนื่องจากองค์กรไม่สามารถการันตีการป้องกันการโจมตีได้ครบทุกรูปแบบ การปรับแนวทางรับมือสู่ Cyber Resilience จึงเป็นกลไกหลักในการช่วยลดความเสียหายและฟื้นฟูระบบให้กลับมาทำงานได้เร็วขึ้น โดยมีองค์ประกอบสำคัญดังนี้
- การมองเห็นความเสี่ยงให้ครอบคลุมรอบด้าน ทั้งระบบ IT ระบบ OT และระบบคลาวด์
- การตรวจจับที่รวดเร็ว ผ่านระบบเฝ้าระวังตลอด 24 ชั่วโมง และการใช้เทคโนโลยี AI เข้ามาช่วยวิเคราะห์พฤติกรรมผิดปกติ
- การตอบสนองที่ทันท่วงที โดยอาศัยแผนรับมือเหตุการณ์ที่ผ่านการฝึกซ้อมและขั้นตอนการตัดสินใจที่ชัดเจน
- การกู้คืนระบบได้จริง ด้วยการจัดเตรียมระบบสำรองข้อมูลที่แยกต่างหากจากเครือข่ายหลัก พร้อมผ่านการทดสอบกู้คืนอย่างสม่ำเสมอ
- การควบคุมสิทธิ์เข้าถึงระบบและการใช้การยืนยันตัวตนหลายปัจจัย (MFA) ควบคู่กับการสร้างความตระหนักรู้แก่บุคลากรและการประเมินความเสี่ยงจากคู่ค้าภายนอก
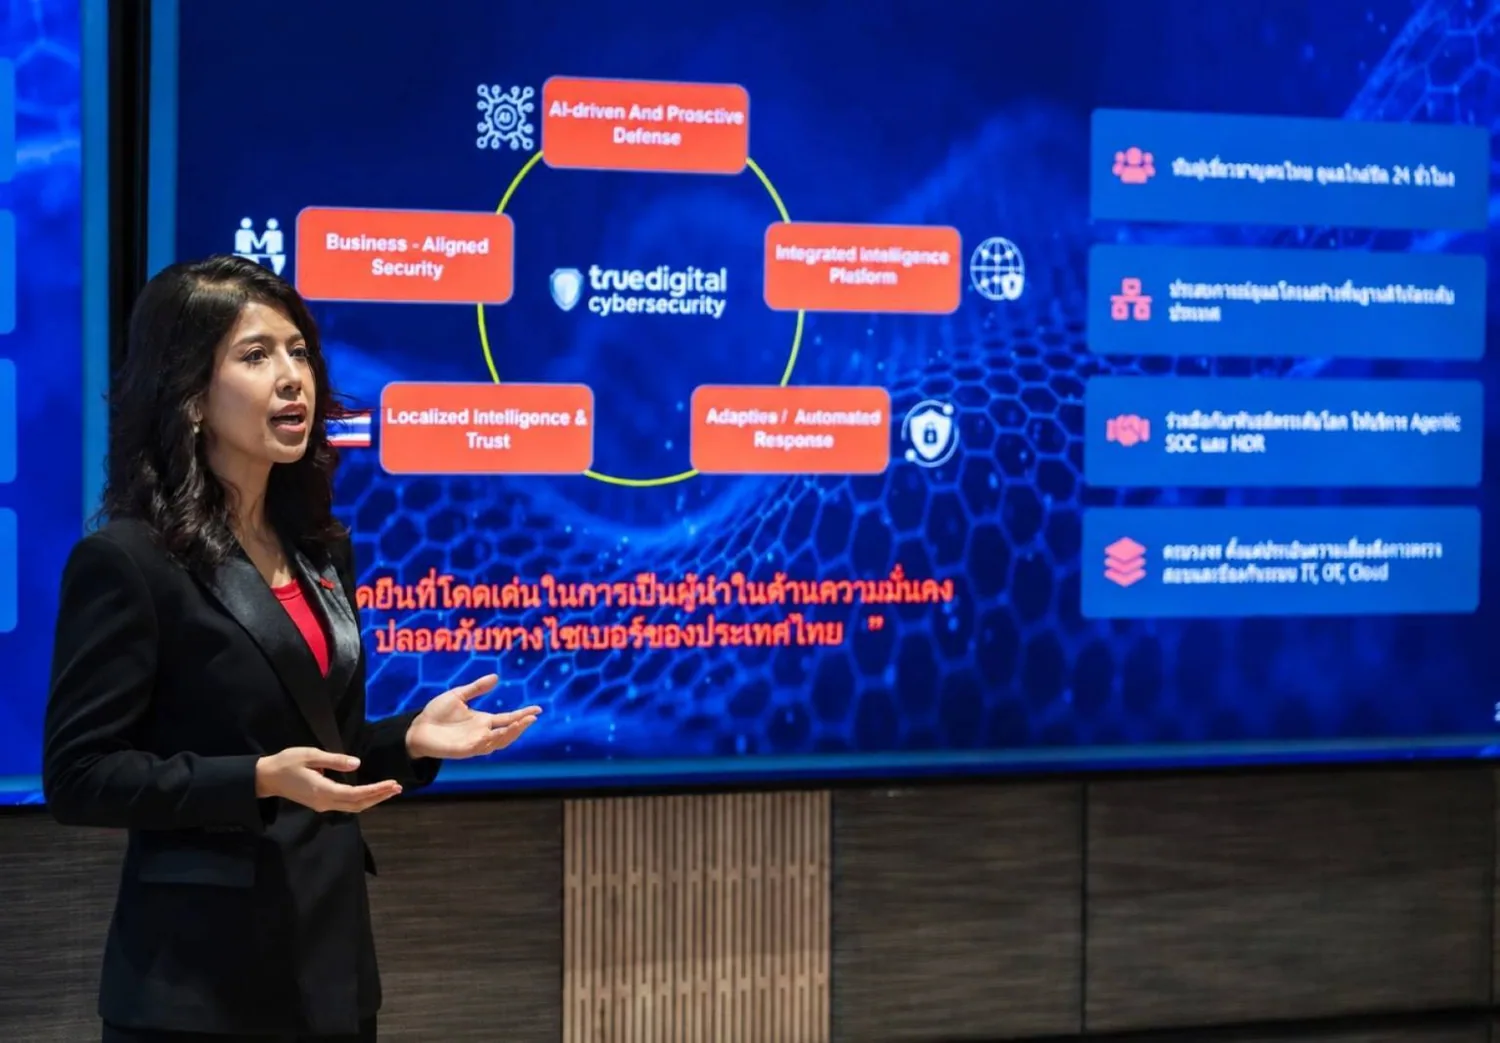
การนำ Agentic AI เสริมประสิทธิภาพศูนย์ SOC
ปัจจุบันกลุ่มผู้โจมตีเริ่มนำเทคโนโลยี AI มาช่วยเพิ่มความเร็วและขยายรูปแบบการโจมตี ส่งผลให้การทำงานของศูนย์ SOC จำเป็นต้องพัฒนาเทคโนโลยีควบคู่กัน โดยมีแนวทางการปฏิบัติงานดังนี้
- นำ Agentic AI เข้ามาช่วยคัดกรองและวิเคราะห์ปริมาณการแจ้งเตือนจำนวนมากได้อย่างรวดเร็ว
- ใช้ Agentic AI ในการตรวจจับพฤติกรรมผิดปกติและสนับสนุนกระบวนการตอบสนองต่อภัยคุกคามของศูนย์ SOC
- กำหนดให้ผู้เชี่ยวชาญทำหน้าที่สืบสวนเชิงลึก ประเมินระดับความเสี่ยง และตัดสินใจจัดการในสถานการณ์ที่มีความซับซ้อน
- ให้บริการดูแลความมั่นคงปลอดภัยอย่างครบวงจรตลอด 24 ชั่วโมง ครอบคลุมตั้งแต่การประเมินความเสี่ยง การป้องกัน การตรวจจับ การรับมือ ไปจนถึงการกู้คืนระบบของ IT, OT และคลาวด์