 Sasithakan Sritonthip
แฮกเกอร์ขโมยข้อมูลบัตรเครดิตกว่า 1 ล้านใบ ใช้ช่องโหว่ Windows เก่าเจาะระบบเครื่อง POS กว่า 700 เครื่องใน 20 ประเทศ ส่วนใหญ่ในบราซิล
แฮกเกอร์ขโมยข้อมูลบัตรเครดิตกว่า 1 ล้านใบ โจมตีเครื่อง POS 700 เครื่อง ใน 20 ประเทศ
เซิร์ฟเวอร์ของผู้โจมตีที่ไม่ได้ปิดการเข้าถึงเผยให้เห็นซอร์สโค้ดและข้อมูลที่ถูกขโมยจากการโจมตีทางไซเบอร์ มุ่งเป้าไปยังเครื่องชำระเงินหน้าร้าน (POS) กว่า 700 เครื่องในกว่า 20 ประเทศ ส่งผลให้ข้อมูลบัตรเครดิตและเดบิตที่ไม่ซ้ำกันถูกขโมยไปอย่างน้อย 1 ล้านรายการ
เซิร์ฟเวอร์ดังกล่าวเก็บโครงสร้างพื้นฐานการโจมตีไว้อย่างครบถ้วน ทั้งซอร์สโค้ดของมัลแวร์ เครื่องมือเจาะระบบ และหน้าจัดการบัตร (Carding Panel) ที่ใช้ชื่อว่า “VINY JUNIOR TRILHAS” ซึ่งจัดเก็บข้อมูลบัตรชำระเงินที่ถูกดึงออกไป
ผู้โจมตีแพร่กระจายมัลแวร์ประเภทโทรจันสำหรับควบคุมระยะไกล (RAT) เข้าสู่เครื่อง POS โดยใช้ช่องโหว่ยกระดับสิทธิ์ระดับความรุนแรงสูงบน Windows ที่ได้รับการอัปเดตแก้ไขไปเกือบ 2 ปีก่อน ระบบที่ถูกบุกรุกใช้งานซอฟต์แวร์ที่ไม่มีการอัปเดตมาอย่างน้อย 1 ปี 9 เดือน นับจากการตรวจพบในเดือน ส.ค. 2026
เครื่อง POS ส่วนใหญ่ที่ได้รับผลกระทบตั้งอยู่ในประเทศบราซิล และดูเหมือนว่าผู้โจมตีจะเป็นชาวบราซิลเมื่อพิจารณาจากภาษาที่ใช้ในรายงานและเอกสารการโจมตี โดยทีมงานได้ติดต่อไปยัง CERT ของบราซิลเกี่ยวกับข้อมูลที่รั่วไหลแล้ว
ช่องโหว่ Windows ที่ไม่ได้อัปเดตเป็นเป้าหมายหลัก
การโจมตีนี้ใช้ประโยชน์จากช่องโหว่ CVE-2024-49138 ซึ่งเป็นช่องโหว่ยกระดับสิทธิ์ (Elevation of Privilege) ในไดรเวอร์ Windows Common Log File System (CLFS) จัดอยู่ในกลุ่ม Local Privilege Escalation (LPE) เนื่องจากต้องการสิทธิ์เริ่มต้นของผู้ใช้ทั่วไปในเครื่องเพื่อใช้รันโค้ดในฐานะผู้ใช้ที่มีสิทธิ์ระดับสูง
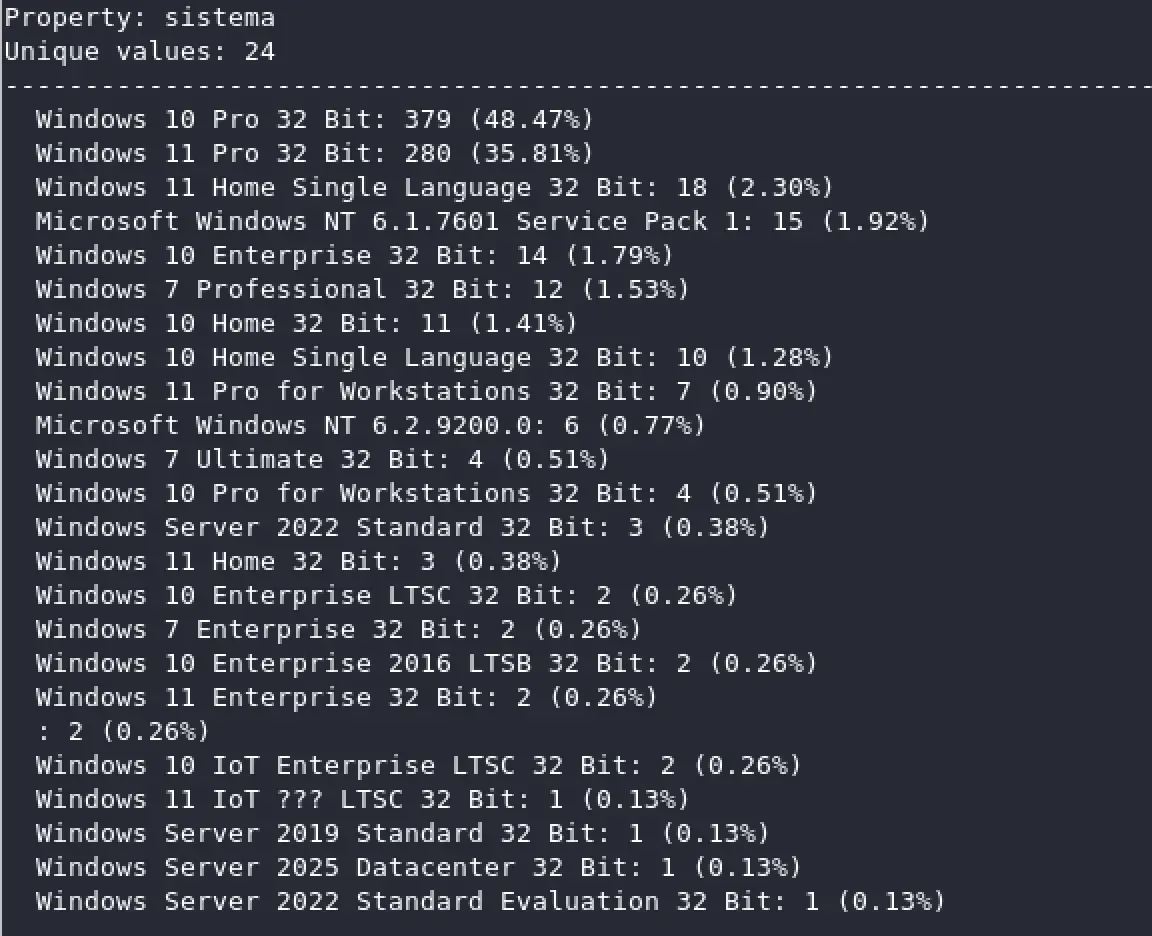
ช่องโหว่นี้ส่งผลกระทบต่อระบบปฏิบัติการ Windows และ Windows Server หลากหลายเวอร์ชัน โดย Microsoft ได้ปล่อยอัปเดตแก้ไขไปตั้งแต่เดือน ธ.ค. 2024 ซึ่งหมายความว่าเครื่อง POS ทุกเครื่องที่ถูกโจมตีนั้นรันซอฟต์แวร์ที่ล้าสมัยมาเกือบ 2 ปี
จากไฟล์ซอร์สโค้ดที่พบบนเซิร์ฟเวอร์ของผู้โจมตี โค้ดเจาะระบบถูกพัฒนาต่อยอดมาจากโค้ด Proof-of-concept ที่เผยแพร่สู่สาธารณะและมีการอ้างอิงถึงผู้เขียนโค้ดต้นฉบับไว้ในไฟล์ โดยผู้โจมตีได้ปรับแต่งโค้ดดังกล่าวให้เหมาะกับสภาพแวดล้อมของเครื่อง POS โดยเฉพาะ
เมื่อมัลแวร์ได้รับสิทธิ์ระดับระบบผ่านช่องโหว่ยกระดับสิทธิ์แล้ว จะทำการติดตั้งมัลแวร์ RAT เพื่อดักเก็บข้อมูลบัตรชำระเงินอย่างต่อเนื่องในขณะที่มีการประมวลผลธุรกรรม
ระบบจัดการบัตรของผู้โจมตีมีข้อมูลดังนี้:
- รายละเอียดบัตรเครดิตและเดบิตที่ไม่ซ้ำกันอย่างน้อย 1 ล้านใบ ประกอบด้วย หมายเลขบัญชีหลัก (Primary Account Numbers หรือ PAN) และหมายเลขระบุธนาคาร (Bank Identification Numbers หรือ BIN)
- ข้อมูลเครื่อง POS ที่ถูกบุกรุกจำนวน 782 ระบบ ประกอบด้วย เวอร์ชันของระบบปฏิบัติการ และตำแหน่งทางภูมิศาสตร์ (เมืองและประเทศ)
เซิร์ฟเวอร์ยังแสดงให้เห็นว่าผู้โจมตีมุ่งเป้าหมายหลักไปที่ธนาคารในประเทศบราซิล
ขอบเขตการปฏิบัติการโจมตี
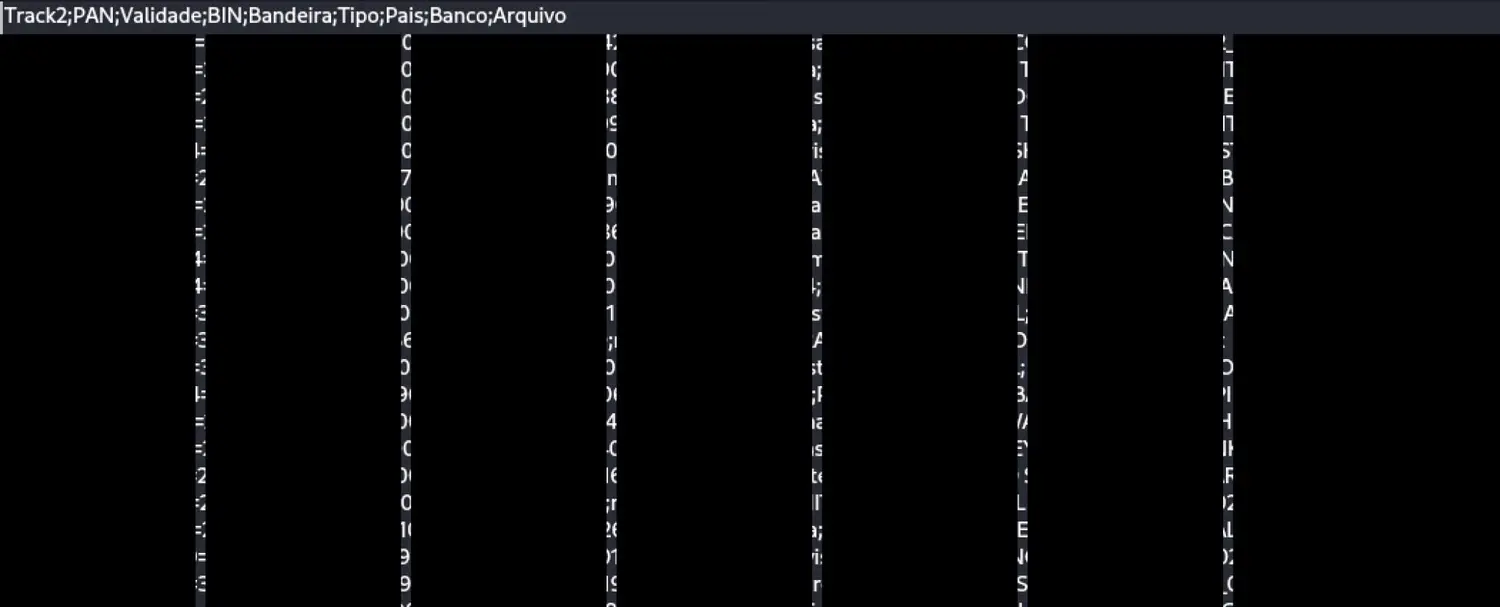
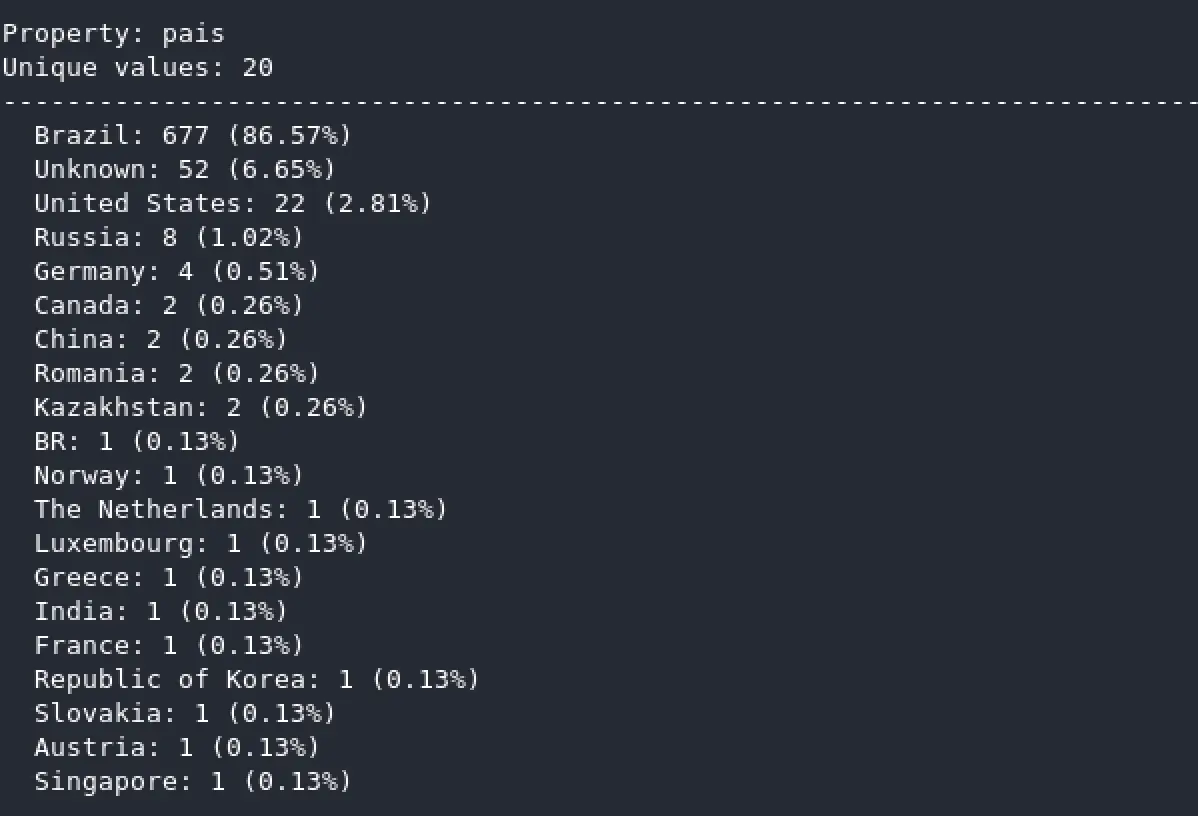
เซิร์ฟเวอร์ดังกล่าวเผยการติดมัลแวร์ในเครื่อง POS มากกว่า 700 เครื่องในกว่า 20 ประเทศ โดยบราซิลเป็นพื้นที่ที่ได้รับผลกระทบหนักที่สุด ข้อมูลการกระจายตัวระบุว่าผู้โจมตีเน้นเป้าหมายอย่างหนักไปยังธุรกิจค้าปลีกและบริการที่ใช้ระบบ POS บนระบบปฏิบัติการ Windows
เนื่องจากเป้าหมายคือเครื่อง POS ที่ใช้งานจริงและประมวลผลธุรกรรมทุกวัน ปริมาณข้อมูลบัตรที่ถูกขโมยจึงมีแนวโน้มเพิ่มขึ้นอย่างต่อเนื่องตลอดระยะเวลาการโจมตี แต่ละเครื่องที่ถูกเจาะระบบทำหน้าที่เหมือนจุดเก็บข้อมูลที่คอยดักจับข้อมูลบัตรจากทุกธุรกรรมของลูกค้า
นักวิจัยได้รายงานการค้นพบนี้ไปยังศูนย์ประสานงานด้านความมั่นคงปลอดภัยคอมพิวเตอร์แห่งชาติบราซิล (CTIR) เมื่อวันที่ 8 ก.ย. 2026 และพบว่าเซิร์ฟเวอร์ที่เปิดทิ้งไว้ดังกล่าวถูกปิดลงเมื่อวันที่ 31 ส.ค. 2026
ความเสี่ยงต่อผู้ถือบัตรและภาคธุรกิจ
ผู้ถือบัตรอย่างน้อย 1 ล้านรายกำลังเผชิญความเสี่ยงจากการฉ้อโกงทางการเงิน เช่น การนำไปรูดซื้อสินค้าโดยไม่ได้รับอนุญาต หรือการถูกยึดบัญชี ระดับความเสี่ยงขึ้นอยู่กับระบบตรวจจับการทุจริตของแต่ละธนาคารและนโยบายคุ้มครองผู้ถือบัตร
ความเสียหายทางการเงินที่ผู้ถือบัตรอาจเผชิญขึ้นอยู่กับนโยบายคุ้มครองการทุจริตของธนาคารผู้ออกบัตร รวมถึงความรวดเร็วในการตรวจพบและรายงานธุรกรรมที่ผิดปกติ
เหตุการณ์นี้แสดงให้เห็นว่าการละเลยการอัปเดตซอฟต์แวร์สามารถเปิดช่องให้เกิดการโจมตีขนาดใหญ่ได้ ช่องโหว่ที่ผู้โจมตีใช้นั้นเปิดเผยต่อสาธารณะและมีแพตช์แก้ไขแล้วตั้งแต่ ธ.ค. 2024 แต่เครื่อง POS หลายร้อยเครื่องยังคงมีช่องโหว่อยู่แม้เวลาผ่านไปเกือบสองปี
ระบบ POS มักทำงานบนโครงสร้างพื้นฐานรุ่นเก่าและมีรอบการอัปเดตที่ไม่บ่อยนัก ธุรกิจต่าง ๆ อาจชะลอการลงแพตช์เนื่องจากความกังวลด้านการดำเนินงาน ความจำเป็นในการทดสอบความเข้ากันได้ หรือการขาดความตระหนักเรื่องการอัปเดตความปลอดภัย แต่ในทางกลับกัน ผู้โจมตียังคงสแกนหาและเจาะระบบที่ไม่ได้อัปเดตเหล่านี้อยู่เสมอ
นอกจากนี้ การมีโค้ดทดสอบเจาะระบบสำหรับช่องโหว่ CVE-2024-49138 เผยแพร่สู่สาธารณะช่วยลดอุปสรรคทางเทคนิคของผู้โจมตีลงอย่างมาก ผู้โจมตีในกรณีนี้เพียงนำโค้ดที่มีอยู่แล้วมาดัดแปลงแทนที่จะต้องพัฒนาการโจมตีขึ้นใหม่ ซึ่งแสดงให้เห็นว่าผู้โจมตีที่มีทักษะระดับปานกลางก็สามารถใช้ประโยชน์จากช่องโหว่ที่ทราบกันดีมาโจมตีระบบที่ไม่ได้อัปเดตได้
ที่มา: Cybernews
