 Thitirath Kinaret
Apple ปล่อย iOS 27.2 และ iPadOS 27.2 แก้ไขช่องโหว่ด้านความปลอดภัยมากกว่า 160 รายการ แนะนำให้ผู้ใช้งานติดตั้งทันทีเพื่อความปลอดภัย
Apple ปล่อย iOS 27.2 และ iPadOS 27.2 แก้ไขช่องโหว่ความปลอดภัยมากกว่า 160 รายการ
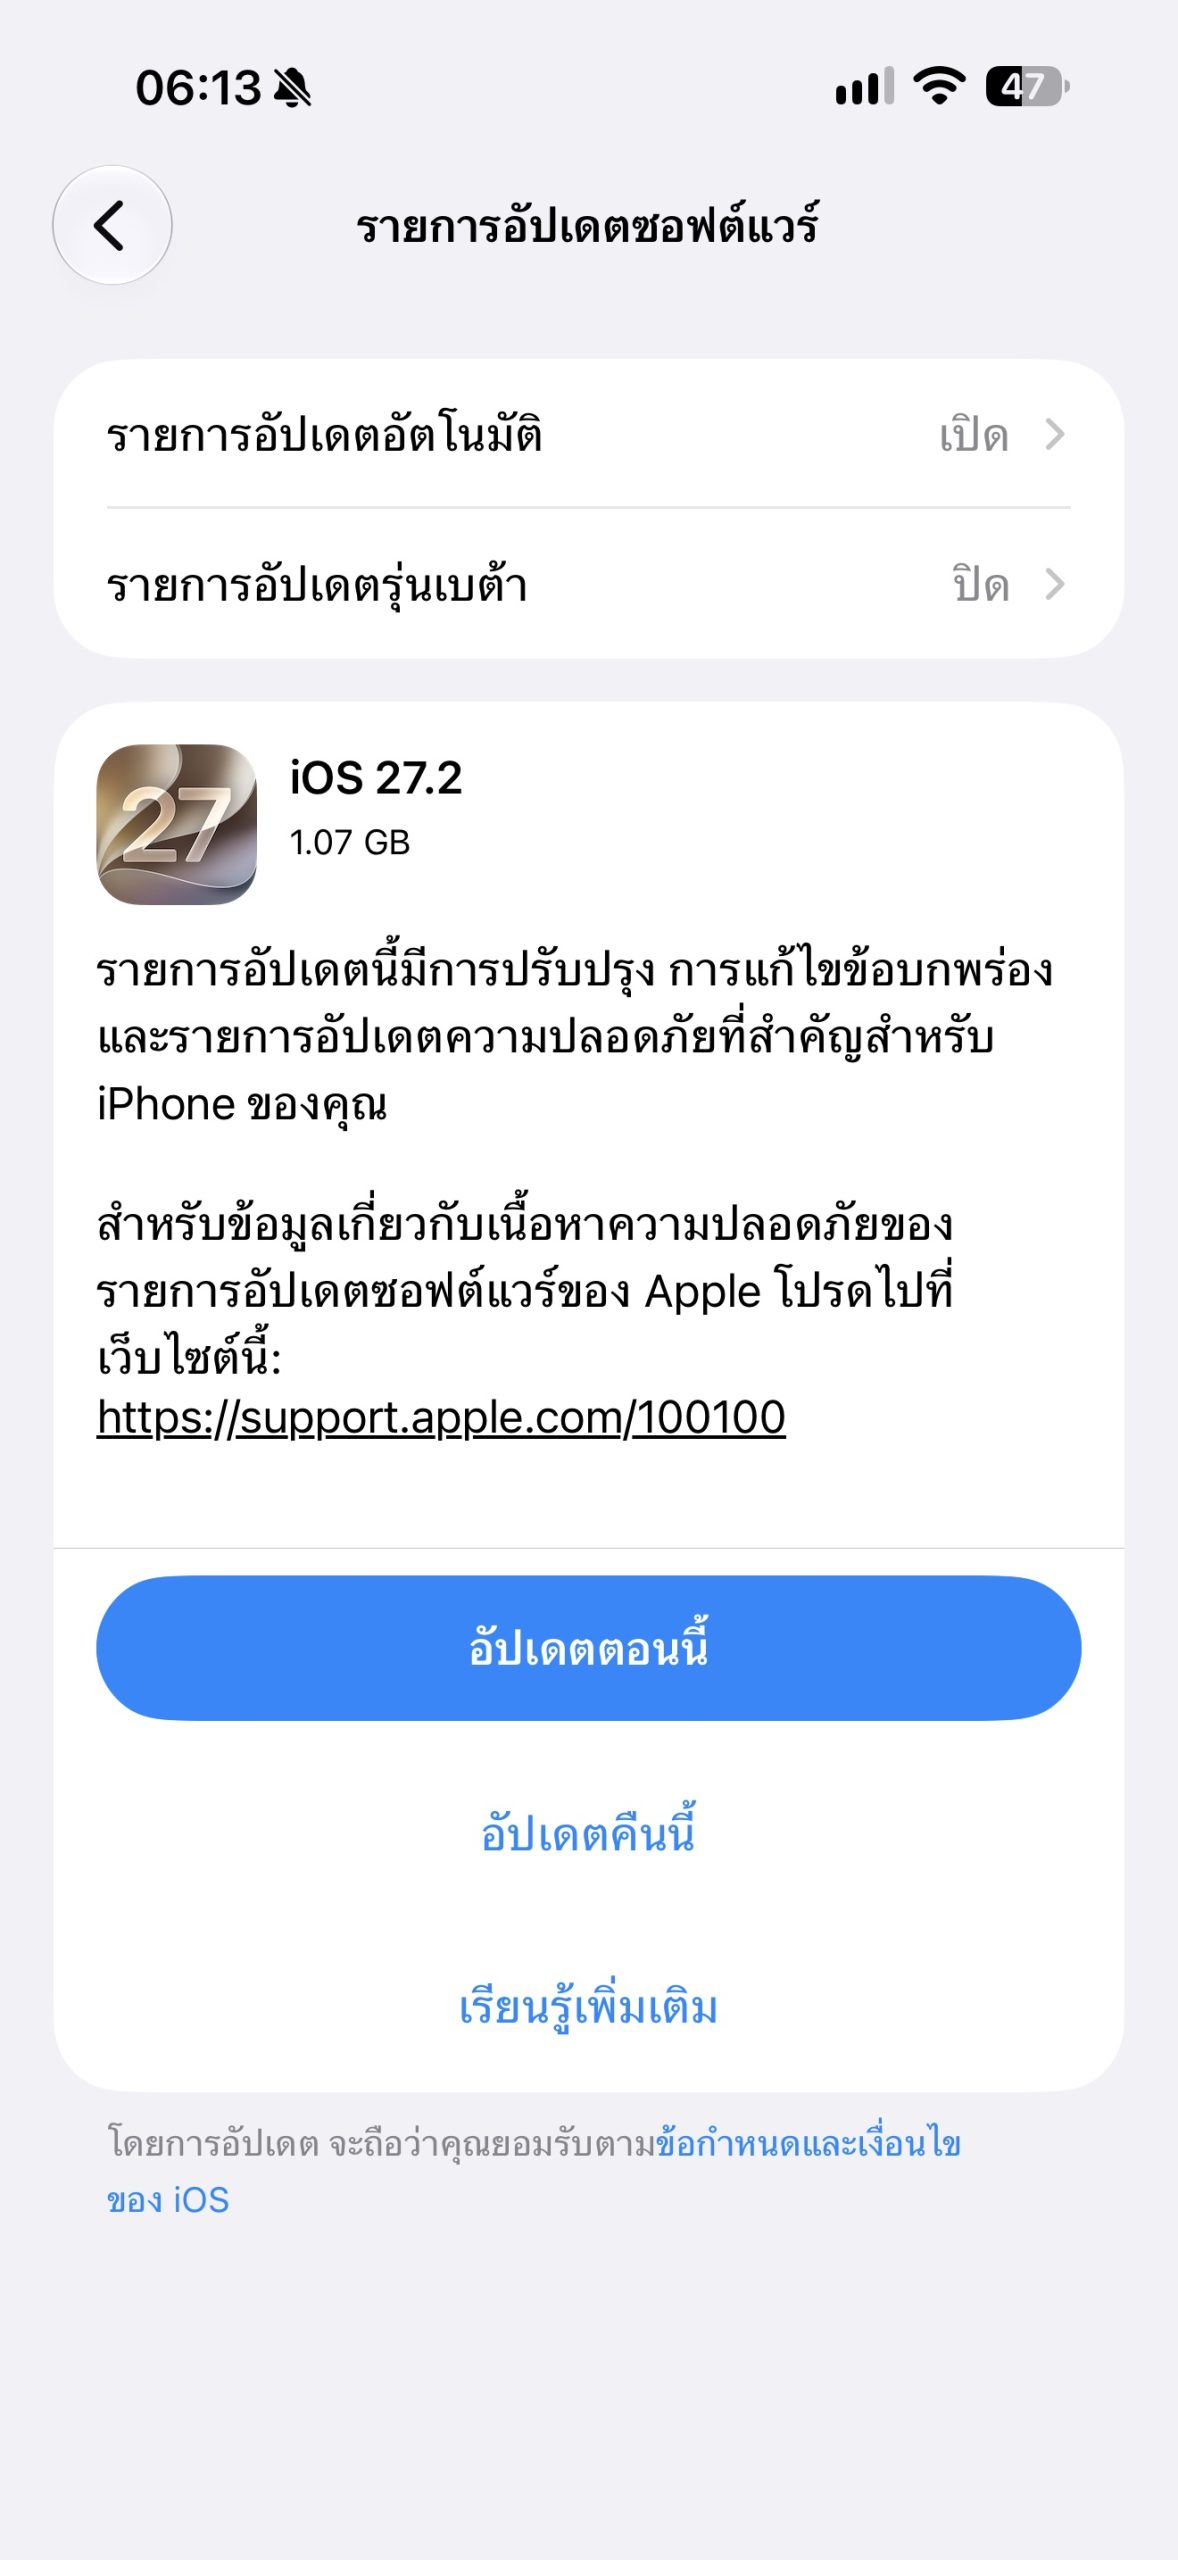
Apple ปล่อยอัปเดต iOS 27.2 และ iPadOS 27.2 โดยในเวอร์ชันนี้มีการอุดช่องโหว่ด้านความปลอดภัยมากกว่า 160 รายการ ซึ่งผู้ใช้งานควรติดตั้งเพื่อความปลอดภัยของอุปกรณ์
ในบรรดาช่องโหว่ที่ได้รับการแก้ไข มีช่องโหว่ของระบบ Apple Intelligence ที่อาจเปิดทางให้ผู้โจมตีจากระยะไกลสามารถเข้าถึงข้อมูลที่มีความละเอียดอ่อนได้
รวมถึงบั๊กในฟีเจอร์ Hide My Email ที่อาจส่งผลให้ที่อยู่อีเมลจริงของผู้ใช้งานรั่วไหล นอกจากนี้ยังมีการแก้ไขช่องโหว่ด้านความปลอดภัยในส่วนของ WebKit มากกว่า 30 รายการ และแก้ไขบั๊กที่เกี่ยวข้องกับเคอร์เนล (kernel) อีกประมาณ 15 รายการ
ช่องโหว่ที่ใช้ในการเจลเบรคและบทบาทของ AI ในการค้นพบ
รายการช่องโหว่ CVE จำนวน 6 รายการ มีการให้เครดิตแก่ทีม Calif ซึ่งเป็นทีมที่เคยเจลเบรค iPhone Duo ในวันวางจำหน่าย และสาธิตการเจลเบรค iOS 27.0.1 แบบ untethered
โดยทาง Stefan Esser นักวิจัยของทีม Calif ระบุว่าช่องโหว่ส่วนใหญ่ที่เคยใช้ในการเจลเบรคนั้นได้รับการแก้ไขแล้วใน iOS 27.2
ทั้งนี้ Apple ไม่ได้ระบุว่ามีช่องโหว่ใดถูกนำไปใช้โจมตีจริงแล้วหรือไม่ แต่เมื่อมีการเผยแพร่รายละเอียดต่อสาธารณะ อุปกรณ์ที่ยังไม่ได้อัปเดตอาจมีความเสี่ยงต่อการถูกโจมตีได้
จำนวนการแก้ไขช่องโหว่ความปลอดภัยในการอัปเดต iOS ยังคงเพิ่มขึ้นอย่างต่อเนื่อง เนื่องจากโมเดล AI มีความสามารถในการค้นหาช่องโหว่ได้แม่นยำ และรวดเร็วขึ้น โดยการแก้ไขครั้งนี้มีการให้เครดิตแก่ Anthropic Research ในการค้นพบ 3 รายการ และอ้างถึง OpenAI อีก 4 รายการ
สำหรับอุปกรณ์ที่ยังไม่ได้อัปเดตเป็น iOS 27 ทาง Apple ได้ปล่อยอัปเดต iOS 26.7.2 ออกมาควบคู่กัน ซึ่งมาพร้อมการแก้ไขด้านความปลอดภัยที่เหมือนกันหลายรายการ
ที่มา: MacRumors
