 Sasithakan Sritonthip
กลุ่มแฮกเกอร์ปล่อยข้อมูลลูกค้ากลุ่มมั่งคั่งของ JPMorgan Chase สู่ Dark Web หลังโจมตีผู้ให้บริการภายนอก ธนาคารยืนยันระบบหลักไม่ได้รับผลกระทบ
กลุ่มแฮกเกอร์ปล่อยข้อมูลลูกค้ากลุ่มมั่งคั่งของ JPMorgan Chase หลุดจากผู้ให้บริการภายนอก
หลังจากครบกำหนดเวลา 48 ชั่วโมงที่กลุ่มแฮกเกอร์เรียกค่าไถ่จากหลายบริษัท กลุ่มแรนซัมแวร์ n0n ได้ปล่อยข้อมูลที่ขโมยมาจาก JPMorgan Chase ธนาคารที่ใหญ่ที่สุดในโลกตามมูลค่าราคาตลาดในปี 2026 ลงบน Dark Web โดยทางธนาคารระบุว่าการโจมตีทางไซเบอร์ครั้งนี้พุ่งเป้าไปที่บุคคลภายนอกที่ให้บริการแก่บริษัท
จากการตรวจสอบข้อมูลพบว่า ข้อมูลที่รั่วไหลมีขอบเขตจำกัดอยู่ที่ที่อยู่อีเมลของลูกค้าราว 16,000 รายการ หมายเลขโทรศัพท์ในบางกรณี รหัสบัญชี JPMorgan Chase รวมถึงอีเมลของพนักงานธนาคารมากกว่า 100 รายการ โดยไฟล์ข้อมูลที่รั่วไหลมีขนาดเพียง 502KB แต่ยังไม่แน่ชัดว่าเป็นเพียงตัวอย่างหรือเป็นข้อมูลทั้งหมดที่กลุ่มแฮกเกอร์นำออกมา
JPMorgan Chase ดำเนินงานในศูนย์กลางของระบบการเงินระดับโลกและจัดการข้อมูลทางการเงินและข้อมูลส่วนบุคคลจำนวนมาก ผู้ไม่ประสงค์ดีที่เข้าถึงข้อมูลภายในจึงสามารถใช้โจมตีแบบฟิชชิงเจาะจงเป้าหมายได้ โดยข้อมูลที่รั่วไหลทั้งหมดมีความเกี่ยวข้องกับโปรแกรมบัตร Reserve ของธนาคาร ซึ่งเป็นบัตรเครดิต Visa แบบได้รับคำเชิญเท่านั้นสำหรับกลุ่มบุคคลที่มีความมั่งคั่งสูงและมักต้องมีทรัพย์สินภายใต้การบริหารจัดการอย่างน้อย 10,000,000 ดอลลาร์ (ราว 340 ล้านบาท) ทำให้บุคคลที่ได้รับผลกระทบกลายเป็นเป้าหมายที่มีมูลค่าสูงของอาชญากรทางไซเบอร์
ความเสี่ยงด้านความปลอดภัยและแถลงการณ์จากธนาคาร
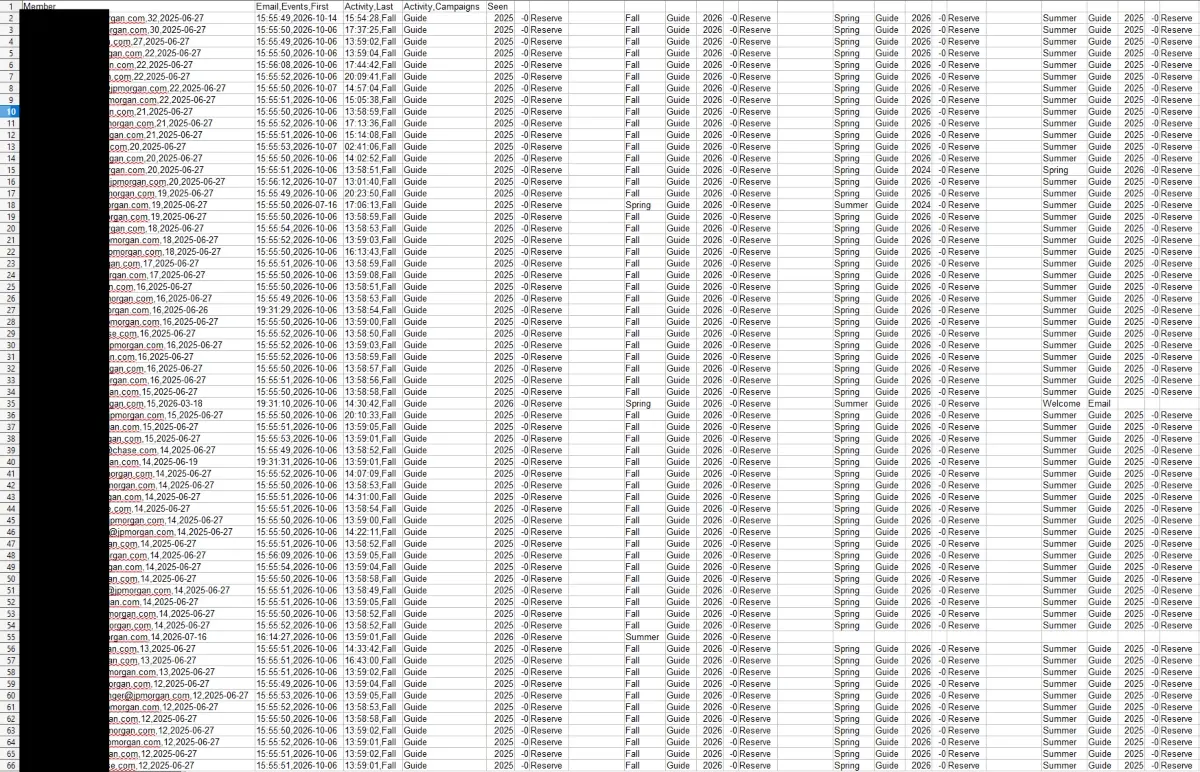
นอกจากข้อมูลลูกค้า การที่อีเมลของพนักงานจำนวน 124 รายการถูกเผยแพร่สู่สาธารณะ ยังเพิ่มความเสี่ยงต่อการถูกโจมตีแบบ Spear-Phishing การสุ่มรหัสผ่าน (Credential-Stuffing) และวิศวกรรมสังคม (Social Engineering) เช่น การแอบอ้างเป็นเจ้าหน้าที่ฝ่ายช่วยเหลือหรือการหลอกลวงผ่านอีเมลธุรกิจ ซึ่งอาจทำให้ผู้ไม่หวังดีใช้เป็นช่องทางเข้าสู่ระบบภายในได้
อย่างไรก็ตาม ผลกระทบในแง่ของกฎหมายควบคุมการละเมิดข้อมูลอาจมีจำกัด เนื่องจากกฎหมายแจ้งเตือนเหตุข้อมูลรั่วไหลส่วนใหญ่จะบังคับใช้เมื่อมีข้อมูลอีเมลคู่กับรหัสผ่าน ข้อมูลความปลอดภัย เลขประกันสังคม หรือเลขบัญชีทางการเงิน และข้อมูลชุดนี้ถูกดึงมาจากผู้ให้บริการภายนอก ไม่ใช่ระบบของธนาคารโดยตรง
ตัวแทนของ JPMorgan Chase ชี้แจงว่า บริษัทตรวจพบว่าผู้ให้บริการภายนอกที่ทำงานให้ธนาคารถูกโจมตีทางไซเบอร์ และจากการตรวจสอบเบื้องต้นเชื่อว่าผู้โจมตีเข้าถึงข้อมูลการตลาดบางส่วนที่จัดเก็บโดยผู้ให้บริการเหล่านั้น ซึ่งอาจรวมถึงชื่อและอีเมลของลูกค้าบางราย โดยระบบบริการของธนาคารไม่ได้หยุดชะงัก และจะติดต่อลูกค้าที่ได้รับผลกระทบเพื่อเสนอความช่วยเหลือ รวมถึงบริการตรวจสอบเครดิตฟรี ทั้งยังเน้นย้ำว่าเหตุการณ์นี้ไม่เกี่ยวข้องกับปัญหาระบบขัดข้องที่ลูกค้าบางส่วนพบในช่วงต้นสัปดาห์
ข้อมูลอื่นที่เกี่ยวข้องและการเคลื่อนไหวของกลุ่ม n0n
ก่อนหน้านี้ กลุ่ม n0n ระบุว่าข้อมูลที่อ้างว่าขโมยมาจากธนาคารประกอบด้วย:
- ข้อมูลการมีส่วนร่วมในแคมเปญการตลาดของโปรแกรมบัตร Reserve ซึ่งครอบคลุมการโต้ตอบนับแสนครั้งจากอีเมลผู้ถือบัตรหลายหมื่นราย
- รายชื่อสมาชิกของโปรแกรม ซึ่งระบุประเภทสมาชิกและรหัสไปรษณีย์
- อีเมลการตลาดที่มีการใช้แบรนด์ของธนาคารในหัวข้อและที่อยู่อีเมลผู้ส่ง
JPMorgan Chase ได้แก้ไขปัญหาระบบออนไลน์และธุรกรรมขัดข้องเมื่อวันจันทร์เรียบร้อยแล้ว โดยเมื่อปีที่ผ่านมา ธนาคารเคยเผชิญกับเหตุการณ์แฮกเกอร์โจมตี SitusAMC ซึ่งเป็นผู้ให้บริการยอดนิยมของสถาบันการเงินใน Wall Street จนทำให้ข้อมูลลูกค้าของสถาบันการเงินหลายแห่งรั่วไหลมาแล้ว และในเดือน ต.ค. ที่ผ่านมา ธนาคารได้ประกาศบล็อกไม่ให้ตัวแทน AI ภายนอกเข้าจัดการบัญชีลูกค้าเพื่อลดความเสี่ยง
ทางด้าน Visa ได้ยืนยันว่ารับทราบข้อกล่าวอ้างของกลุ่ม n0n แล้ว โดยระบุว่าเหตุการณ์ดังกล่าวเกิดขึ้นกับผู้ให้บริการบุคคลภายนอกในภูมิภาคเอเชียแปซิฟิก ทั้งนี้ กลุ่มแรนซัมแวร์ n0n เป็นกลุ่มอาชญากรไซเบอร์ที่เพิ่งถูกตรวจพบเมื่อกลางเดือน ก.ย. และได้สร้างรายชื่อเหยื่อที่เป็นบริษัทชั้นนำอย่างรวดเร็ว โดยเมื่อสัปดาห์ก่อนหน้า กลุ่มดังกล่าวเพิ่งอ้างว่าได้เจาะระบบของบริษัทท่องเที่ยวอย่าง Expedia และขโมยบันทึกข้อมูลของนักเดินทางไปเป็นจำนวนมาก
ที่มา: Cybernews
