 Sasithakan Sritonthip
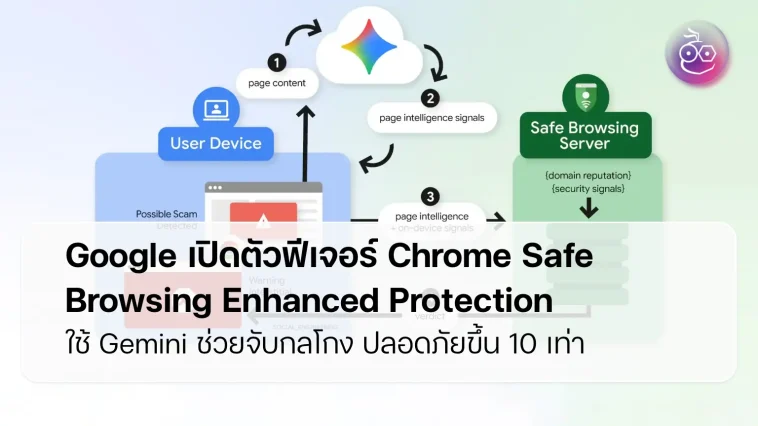
Google เปิดตัวฟีเจอร์ Chrome Safe Browsing Enhanced Protection ปลอดภัยจากภัยคุกคามกว่าเดิม 10 เท่า พร้อมใช้ Gemini ช่วยตรวจจับกลโกง
Google เปิดตัวฟีเจอร์ Chrome Safe Browsing Enhanced Protection ใช้งานปลอดภัยขึ้น 10 เท่า
Chrome ประกาศฟีเจอร์ใหม่ล่าสุดสำหรับ Chrome Safe Browsing Enhanced Protection โดย Google ระบุว่าโหมดนี้ช่วยให้ผู้ใช้ปลอดภัยจากฟิชชิง, วิศวกรรมสังคม (Social Engineering), การส่งการแจ้งเตือนสแปม และการหลอกลวงอื่น ๆ มากกว่าโหมด Standard Protection ถึง 10 เท่า
ระบบแจ้งเตือนเว็บไซต์น่าสงสัยบนแถบที่อยู่เว็บ
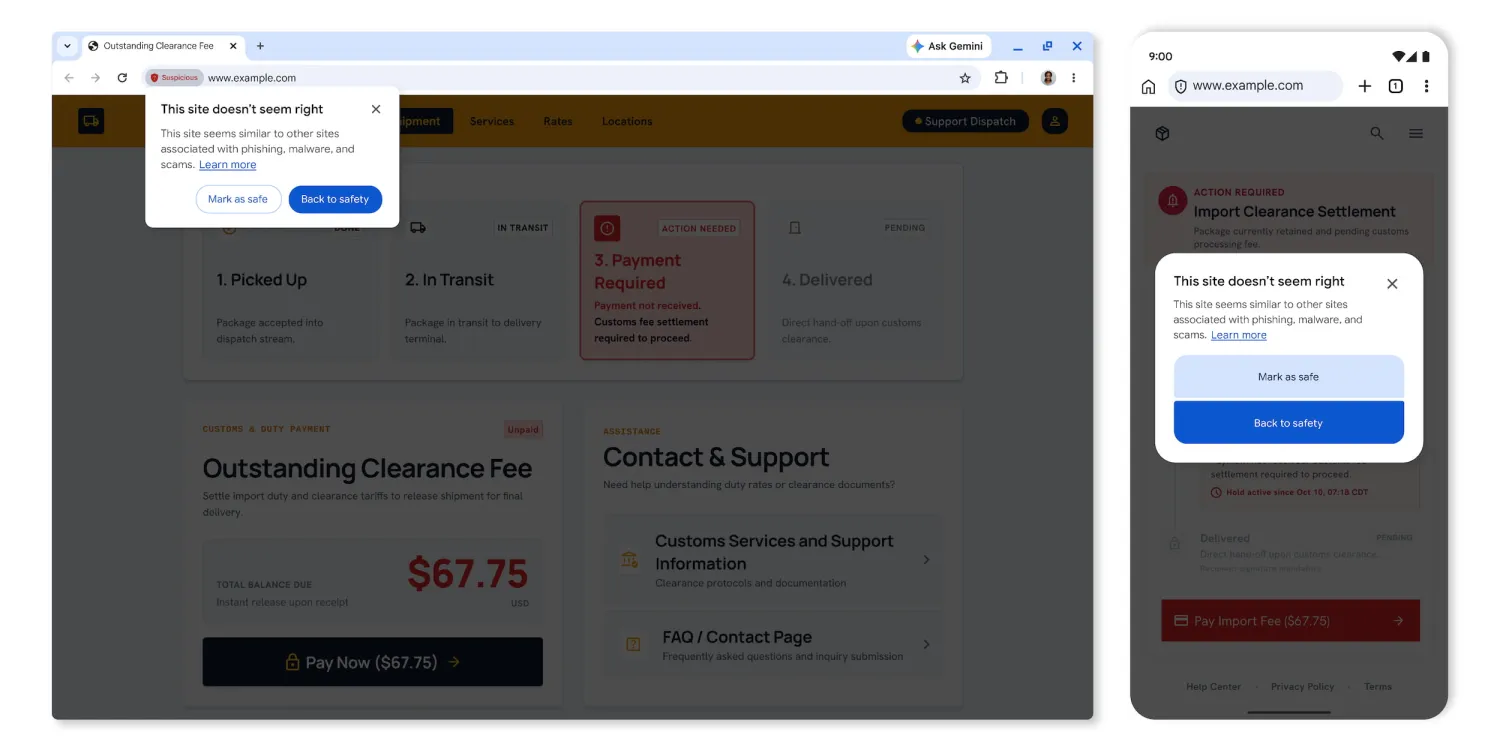
Chrome เพิ่มการแจ้งเตือนเว็บไซต์น่าสงสัยในแถบที่อยู่เว็บ (Address Bar) เมื่อหน้าเว็บแสดงพฤติกรรมหลอกลวงที่มักพบในเว็บไซต์อันตราย โดยแบ่งการแจ้งเตือนออกเป็น 2 ระดับ:
- Suspicious sites (ระดับความมั่นใจต่ำ มีความเสี่ยงที่จะเป็นอันตรายต่อผู้ใช้)
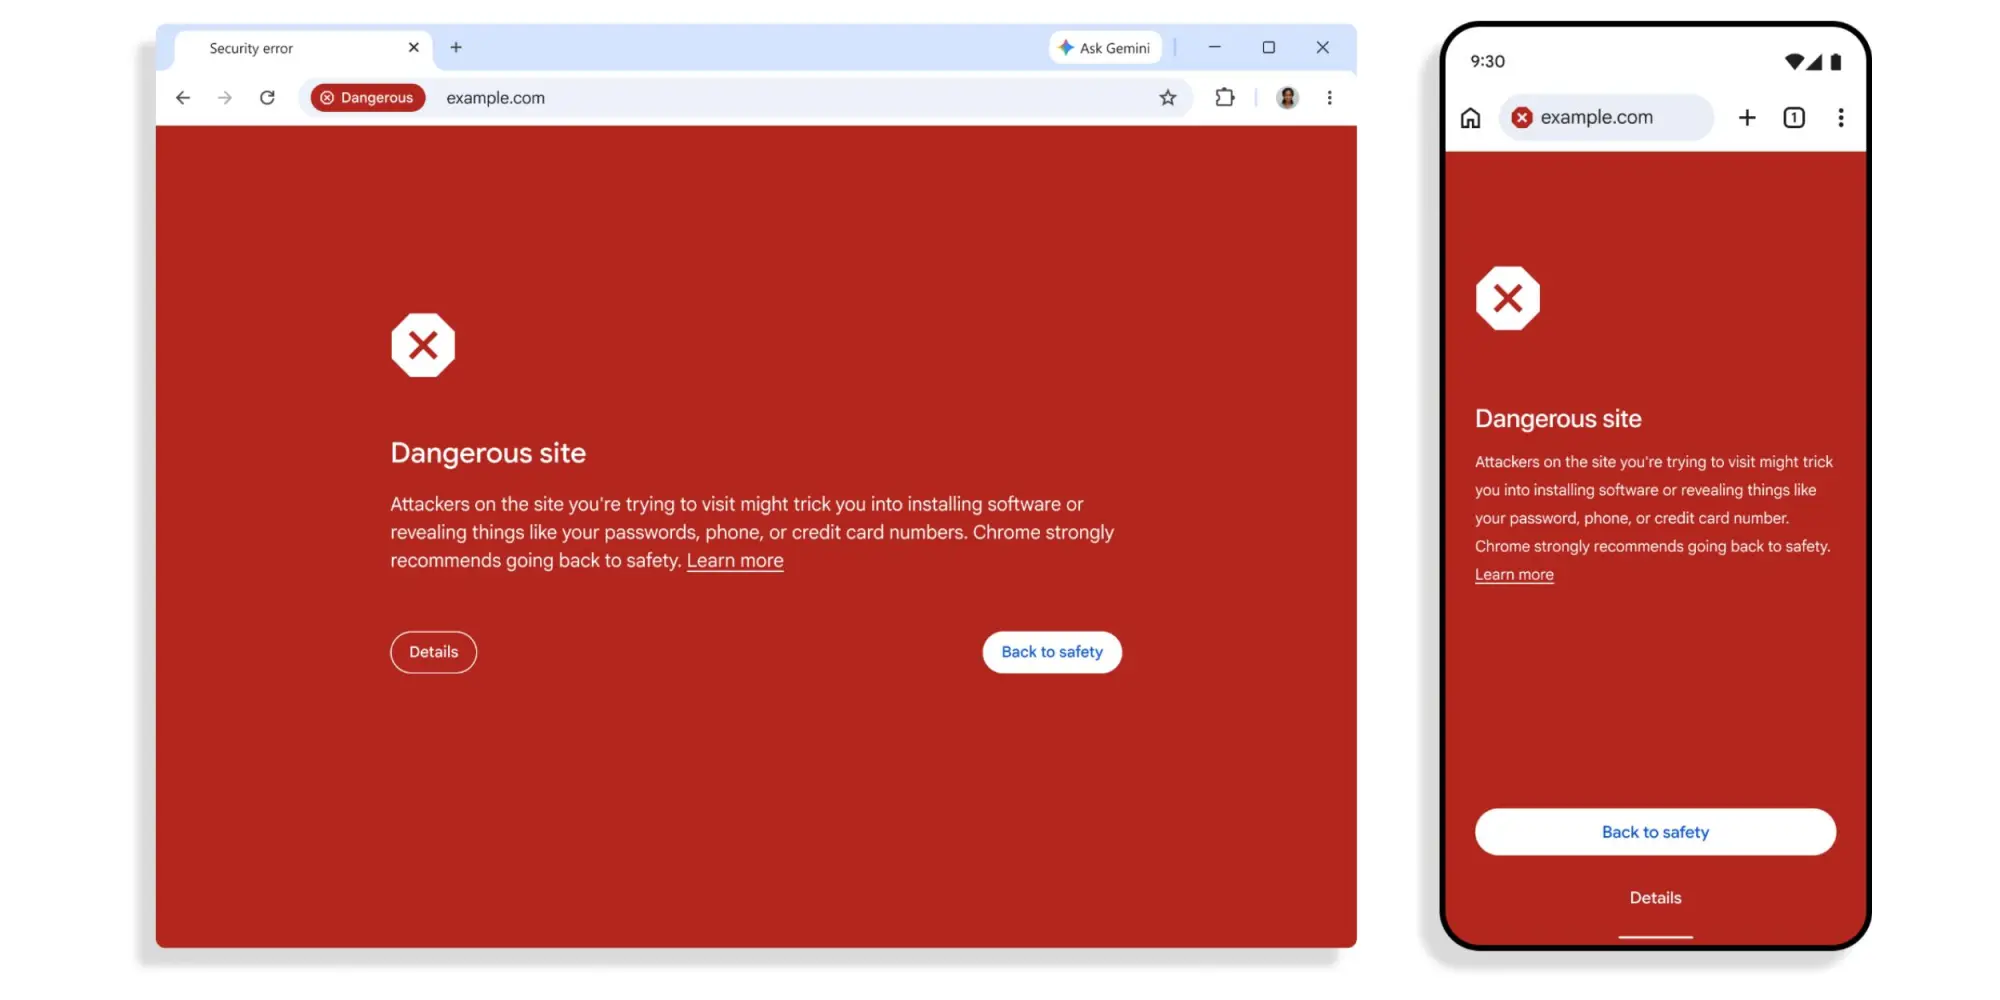
- Dangerous sites (ระดับความมั่นใจสูง มีความเสี่ยงสูงที่จะเป็นอันตรายต่อผู้ใช้)
สำหรับเว็บไซต์ในกลุ่ม Suspicious sites ระบบจะแสดงไอคอนรูปโล่ในแถบ Omnibox พร้อมกล่องข้อความที่มีตัวเลือกให้กด “Mark as safe” หรือกลับไปยังที่ปลอดภัย “Back to safety” ส่วนการแจ้งเตือน Dangerous sites จะยังคงแสดงผลเป็นหน้าคำเตือนสีแดงแบบเต็มหน้าจอเช่นเดิม
ใช้โมเดล Gemini บนคลาวด์ช่วยตรวจจับกลโกง
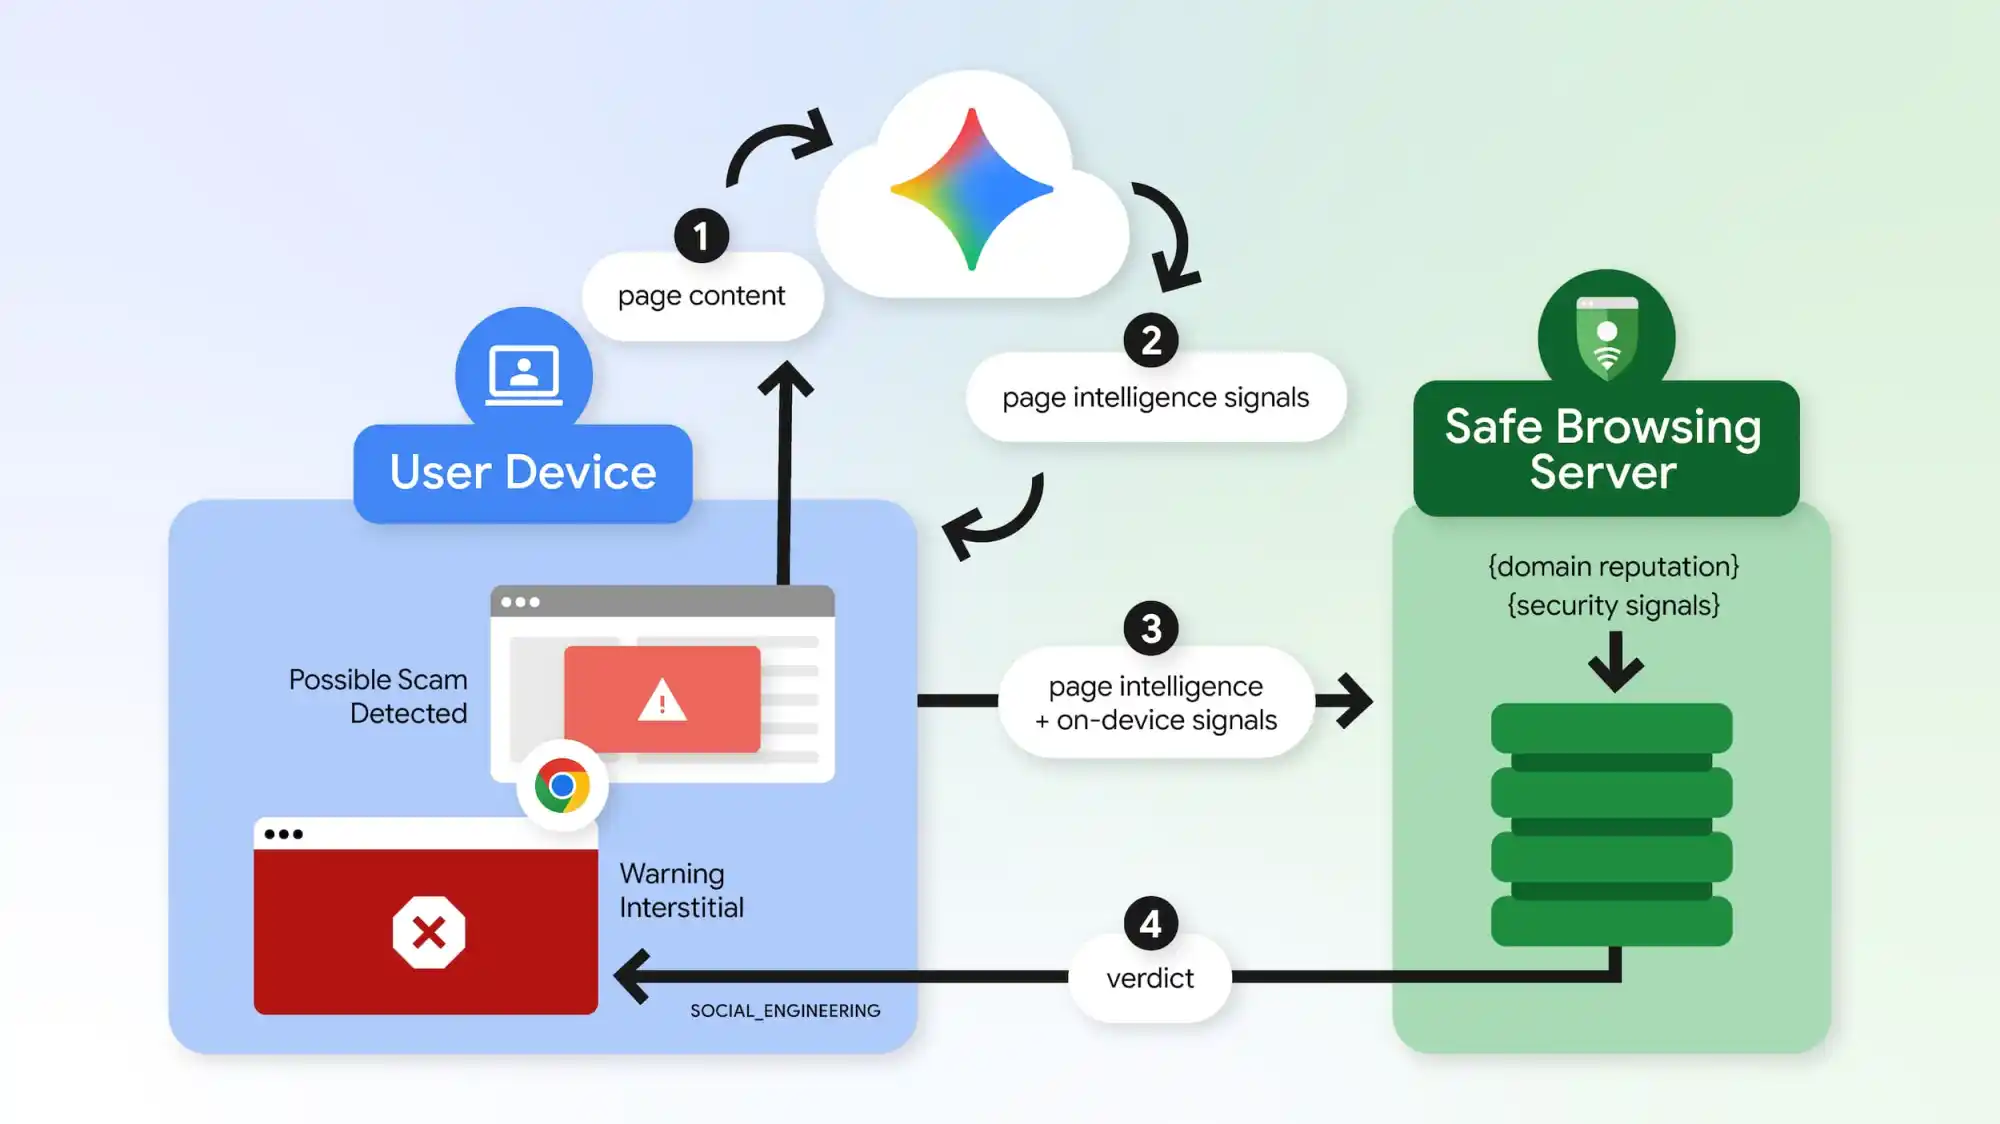
 Chrome ยังคงยกระดับการตรวจจับการหลอกลวงอย่างต่อเนื่อง โดยนำโมเดล Gemini บนระบบคลาวด์มาใช้งานเพิ่มเติมหลังจากที่ใช้วิธีประมวลผลบนตัวอุปกรณ์ ซึ่งจะช่วยปกป้องผู้ใช้ Enhanced Protection จากภัยคุกคามที่หลากหลายยิ่งขึ้น รวมถึงการหลอกให้ติดตั้งแอนติไวรัสปลอมหรือการหลอกอัปเดตเบราว์เซอร์
โมเดลนี้จะประเมินเนื้อหาบนหน้าเว็บเพื่อวิเคราะห์ตัวบ่งชี้สำคัญ เช่น แบรนด์ที่ถูกนำมาแอบอ้าง เจตนาของหน้าเว็บ และคะแนนแนวโน้มที่จะเป็นการหลอกลวง ซึ่งช่วยให้ได้ข้อมูลภัยคุกคามที่ละเอียดเพียงพอในการระบุเว็บไซต์หลอกลวง โดย Safe Browsing จะนำการวิเคราะห์จาก Gemini ไปใช้งานร่วมกับชื่อเสียงของโดเมนและสัญญาณความปลอดภัยอื่น ๆ ทั้งนี้ Google จะประมวลผลเนื้อหาหน้าเว็บแบบชั่วคราว ไม่มีการบันทึกข้อมูล ไม่จัดเก็บ และไม่นำไปใช้ฝึกฝนโมเดล
ระบบป้องกันกลโกง ClickFix และการเปิดใช้งาน
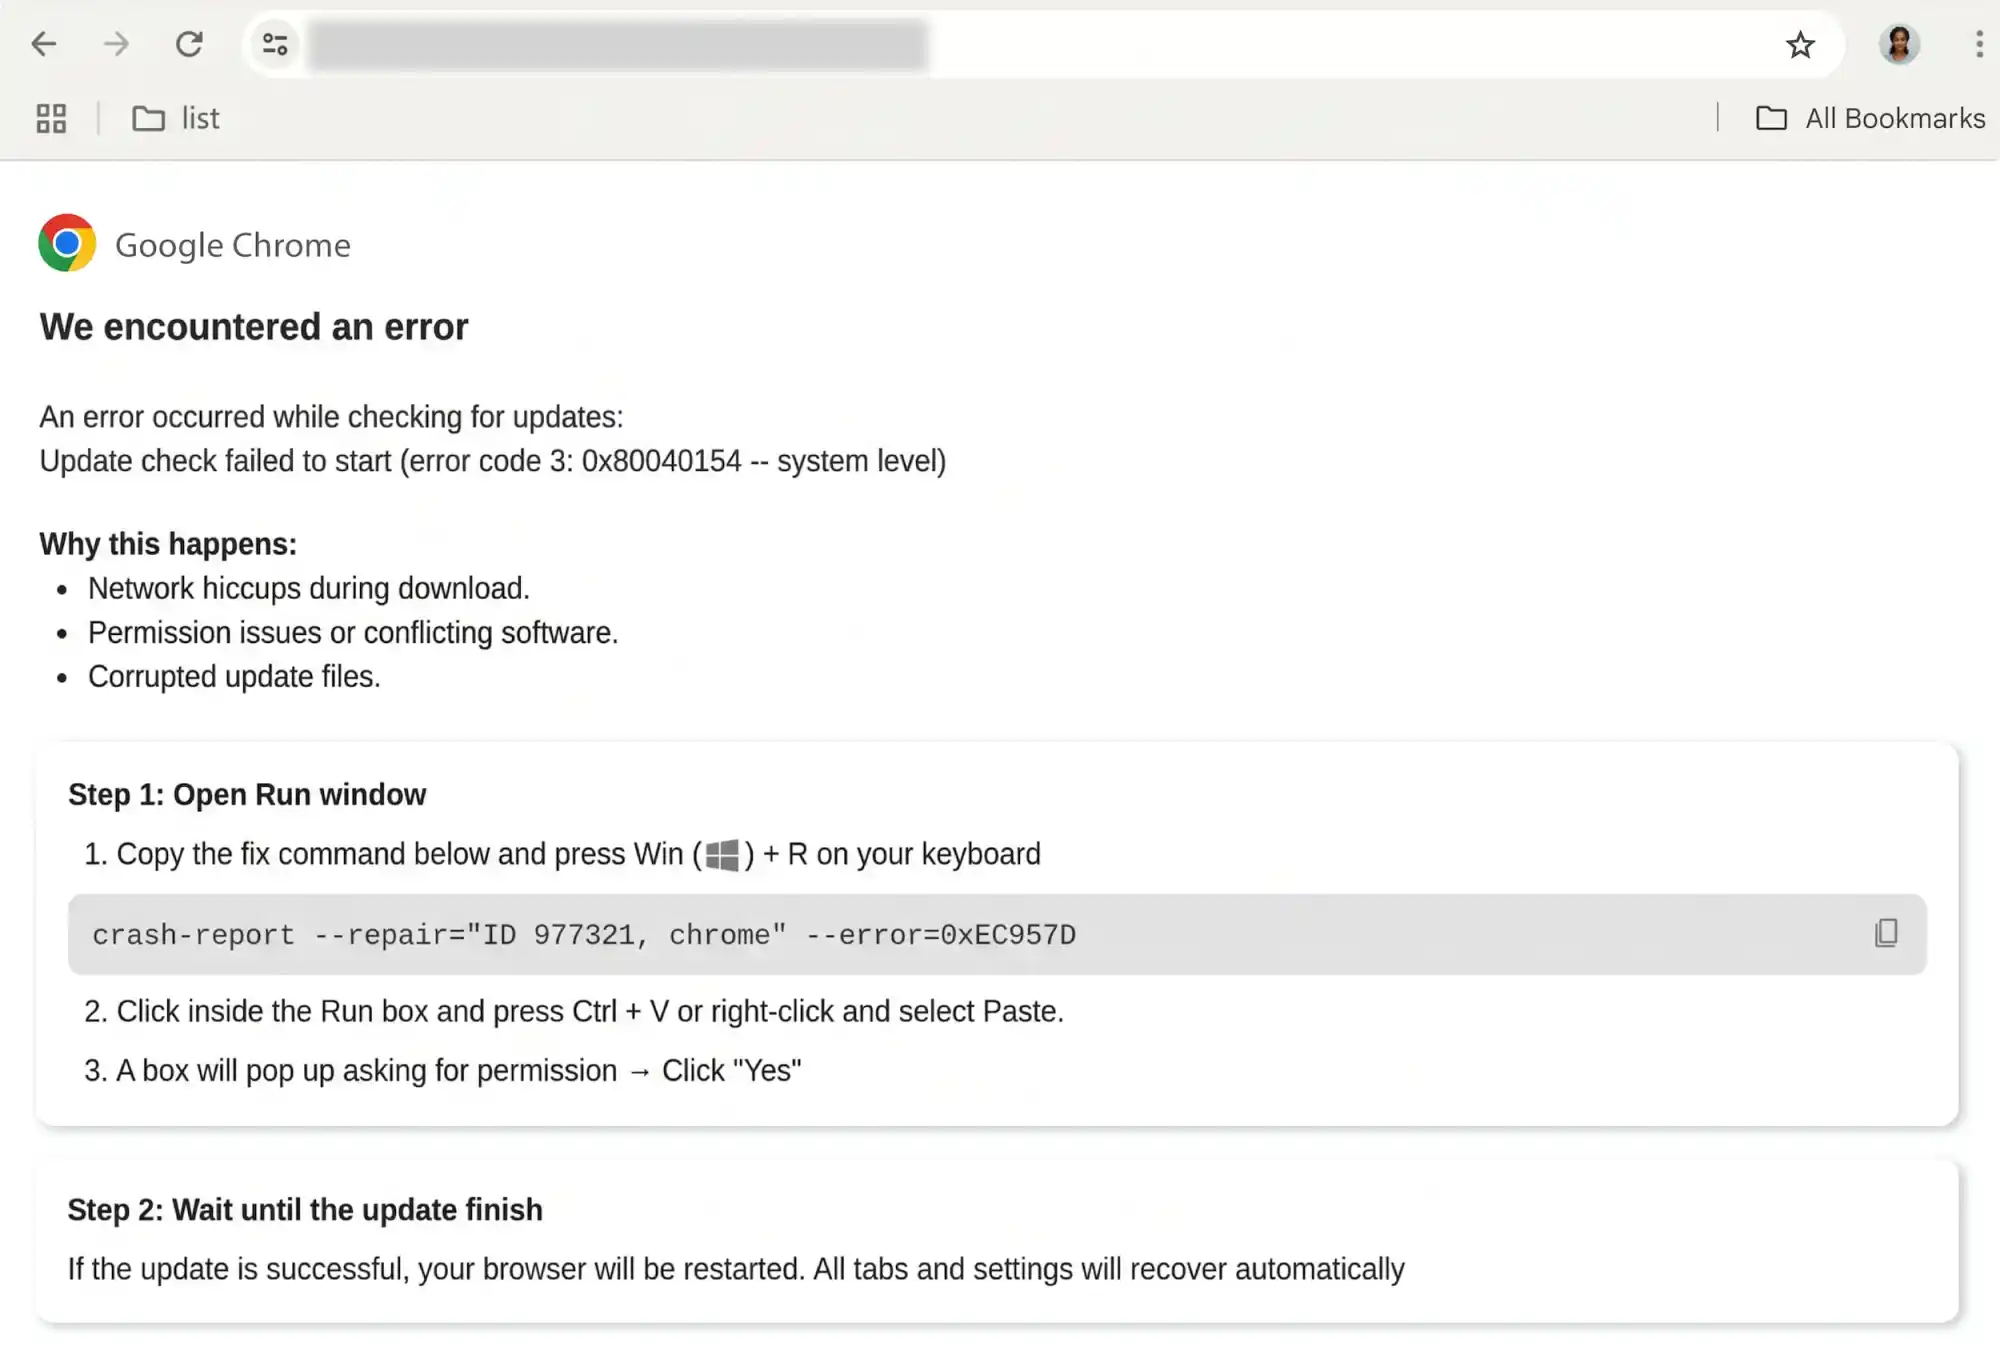
การอัปเดตส่วนสุดท้ายของ Enhanced Protection คือการป้องกันวิศวกรรมสังคมแบบ ClickFix ซึ่งหลอกให้ผู้ใช้คัดลอกและรันคำสั่งอันตรายบนคอมพิวเตอร์ของตัวเองด้วยตัวเองเพื่อ “แก้ไข” ปัญหาที่กุขึ้นมา แต่แท้จริงแล้วคำสั่งดังกล่าวถูกใช้เพื่อกระทำการอันตราย เช่น การดาวน์โหลดและติดตั้งมัลแวร์
เนื่องจากเครื่องมือคำสั่งเหล่านี้เป็นเครื่องมือพื้นฐานของระบบและซอฟต์แวร์ความปลอดภัยให้ความไว้วางใจ ผู้ไม่หวังดีจึงนำมาใช้เพื่อแฝงตัวและซ่อนกิจกรรมอันตราย อีกทั้งการเปลี่ยนกระบวนการดาวน์โหลดจากเบราว์เซอร์ไปยังเทอร์มินัล ทำให้ผู้โจมตีสามารถหลบเลี่ยงระบบป้องกันการดาวน์โหลดเดิมของ Chrome และ Safe Browsing ได้อย่างสมบูรณ์
เมื่อระบบตรวจพบการคัดลอกสคริปต์ที่อาจเป็น ClickFix ทาง Chrome จะลบข้อมูลระบุตัวบุคคลออกจากคลิปบอร์ด แล้วส่งไปวิเคราะห์เพิ่มเติมที่ Safe Browsing โดยเบราว์เซอร์จะแสดงการแจ้งเตือนทันทีหากผลลัพธ์ระบุว่าเป็นอันตราย ซึ่งระบบนี้ได้รับการออกแบบให้มีความแม่นยำสูงเพื่อปกป้องผู้ใช้แบบเรียลไทม์ และลดการรบกวนการทำงานปกติของนักพัฒนา
Enhanced Protection เริ่มเปิดตัวครั้งแรกในปี 2020 และ Google ระบุว่ามีผู้ใช้งานเปิดโหมดนี้แล้วถึง 1 พันล้านคนในปี 2025 โดยผู้ใช้สามารถเข้าไปเปิดการใช้งานได้ที่
- การตั้งค่าของ Chrome (Settings) > ความเป็นส่วนตัวและความปลอดภัย (Privacy and security) > ความปลอดภัย (Security)
ที่มา: 9to5Google
