 Sasithakan Sritonthip
GitHub ถูกโจมตีครั้งใหญ่ แฮกเกอร์ใช้โทเคนที่ขโมยมา เจาะระบบขโมยรหัสผ่านกุญแจคลาวด์ผู้ใช้ โดยเล็งเป้าขโมยกว่า 66,000 คลังข้อมูล
GitHub ถูกโจมตีครั้งใหญ่ แฮกเกอร์ใช้โทเคนที่ขโมยมา เจาะระบบขโมยรหัสผ่าน กุญแจคลาวด์ผู้ใช้
GitHub ถูกโจมตีครั้งใหญ่ นักวิจัยด้านความปลอดภัยพบการโจมตี GitHub ครั้งใหญ่ โดยแฮกเกอร์ใช้บัญชีที่ถูกแฮกกว่า 4,800 บัญชี และโทเคนที่ขโมยมา เพื่อแทรกมัลแวร์ WFX ลงในระบบ GitHub Actions (CI/CD) มุ่งขโมยรหัสผ่าน กุญแจคลาวด์ และข้อมูลลับจากคลังข้อมูล (Repository) สาธารณะกว่า 66,000 แห่ง รวมถึงคลังข้อมูลที่เกี่ยวข้องกับองค์กร Fortune 100 โดยพบการรันมัลแวร์เพื่อขโมยข้อมูลที่ยืนยันได้แล้วอย่างน้อย 1,970 ครั้ง
Another malicious GitHub actions wave has started running over the last 24 hours, affecting at least 9k repos over 1.8k accounts. Stealer self-designates as “wfx”. It inadvertently proliferated into packagist package digitalelvis/[email protected] via an automated main branch publish flow but does not seem to be intended as a supply chain worm. Some crossover with ghostactions and polinrider accounts but TBC.
Exfil is to 194.150.166[.]244 but there is a lot of effort around writing into public repo stores the threat actor can read from, so if it’s run, rotate everything
Stealer script 89695abb392d5cfd4972672961e644bb46baa98aa1ed7173c2a2816c762735cf
— Oliver Smith (@oliver_ojsec) November 12, 2026
เริ่มโจมตีผ่าน Pull Request ก่อนฝังมัลแวร์
โดนสรุปเรื่องราวที่เกิดขึ้นดังนี้:
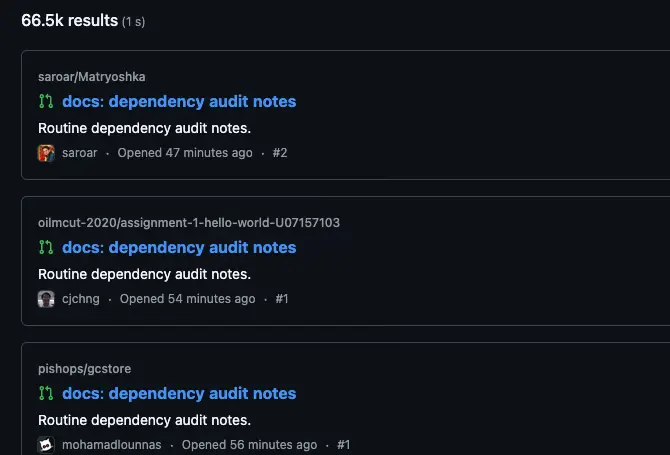
- แฮกเกอร์ส่ง Pull Request ชื่อ “dependency audit notes” เพื่อทดสอบว่าโทเคนที่ขโมยมามีสิทธิ์เขียนข้อมูลลงคลังข้อมูลหรือไม่ โดยพบคำขอลักษณะนี้กว่า 66,500 รายการ
- หากมีสิทธิ์เพียงพอ จะฝังมัลแวร์ WFX ผ่านเวิร์กโฟลว์ GitHub Actions เพื่อขโมยข้อมูลเมื่อระบบเริ่มทำงาน
- ประมาณ 1 ใน 6 ของ Pull Request ถูกส่งไปยังคลังข้อมูลที่บัญชีไม่ได้เป็นเจ้าของ แต่มีสิทธิ์ร่วมพัฒนาหรือสิทธิ์ระดับองค์กร โดย 92% ของคำขอเหล่านี้ยังเปิดค้างอยู่
- พบโทเคนบางส่วนเชื่อมโยงกับ Fly.io GitHub App ซึ่งผู้โจมตีสามารถใช้สิทธิ์ที่แอปได้รับในการเข้าถึงคลังข้อมูล
- บัญชีที่ได้รับผลกระทบมีสิทธิ์เข้าถึงคลังข้อมูลของ Nextcloud, WebdriverIO, GSA ของสหรัฐฯ และ beta.gouv.fr ของฝรั่งเศส แต่ไม่ได้หมายความว่ามัลแวร์ทำงานสำเร็จในทุกแห่ง รวมถึงมีความเสี่ยงต่อคลังข้อมูลส่วนตัวด้วย
มัลแวร์ WFX ขโมยข้อมูลลับและสร้างช่องทางเข้าถึงระบบคลาวด์
มัลแวร์ WFX เป็นเชลล์สคริปต์ความยาวประมาณ 1,500 บรรทัด สามารถฝังตัวได้หลายวิธี ทั้งแก้ไขเวิร์กโฟลว์เดิม เพิ่มเวิร์กโฟลว์ใหม่ หรือต่อท้ายสคริปต์ที่มีอยู่ โดยพบ Commit กว่า 28,000 รายการที่ใช้ข้อความ “ci: refresh build cache” และมีการส่งคำสั่ง Revert เพื่อลบประวัติการรันและ Logs เพื่อปกปิดร่องรอย
ข้อมูลที่มัลแวร์มุ่งขโมย ได้แก่:
- GitHub Secrets, โทเคน และรหัสผ่าน
- กุญแจคลาวด์และบริการ AI เช่น AWS, Azure, Google Cloud, OpenAI และ Anthropic
- ไฟล์สำคัญ เช่น .env, .pem, .p12, .jks, .kdbx และ kubeconfig
- ประวัติคำสั่งเชลล์ ซอร์สโค้ด Commit ล่าสุด และ Artifacts
หลังขโมยข้อมูล มัลแวร์สามารถนำข้อมูลรับรองไปออกโทเคนใหม่ แก้ไขสิทธิ์เข้าถึงระบบคลาวด์ และสร้าง Backdoor เพื่อคงการเข้าถึงในระยะยาว แม้ข้อมูลรับรองเดิมจะถูกเพิกถอนแล้วก็ตาม
นอกจากนี้ ยังพบการเผยแพร่สคริปต์อันตรายผ่านแพ็กเกจซอฟต์แวร์ไปยังระบบนิเวศอื่น รวมถึงการพัฒนามัลแวร์ให้ส่งข้อมูลที่บีบอัดผ่าน Telegram แทน IP เดิม เพื่อหลบเลี่ยงการตรวจจับ
🚨 Massive GitHub Actions CI Secret Stealer
4,800+ compromised accounts attempted to push malicious workflows to 61k+ repos. Payload dumps all CI secrets, memory, OIDC & commit secrets, then instantly deletes run logs.
Search your repos for:
• PR: “docs: dependency audit notes”
• Branch: wfx-docs or chore/
• Commits: “ci: refresh build cache” or “chore: add ci helper”
• Actions tab: Skipped/missing run numbersIf hit, assume total compromise. Rotate ALL secrets and cloud roles immediately.
— Aikido (@AikidoSecurity) November 12, 2026
นักพัฒนาควรตรวจสอบและเพิกถอนข้อมูลรับรองที่เสี่ยงรั่วไหล
การโจมตียังคงดำเนินอยู่ นักวิจัยแนะนำให้ตรวจสอบ Pull Request และ Commit ที่ผิดปกติ รวมถึงไฟล์ในไดเรกทอรี .github/workflows/ ตลอดจนตรวจสอบสิทธิ์ของบัญชีและแอปที่เชื่อมต่อ GitHub พร้อมเพิกถอนและออกข้อมูลรับรองใหม่หากสงสัยว่ารั่วไหล เพื่อป้องกันการเข้าถึงระบบคลาวด์โดยไม่ได้รับอนุญาต
ที่มา: Cybernews
